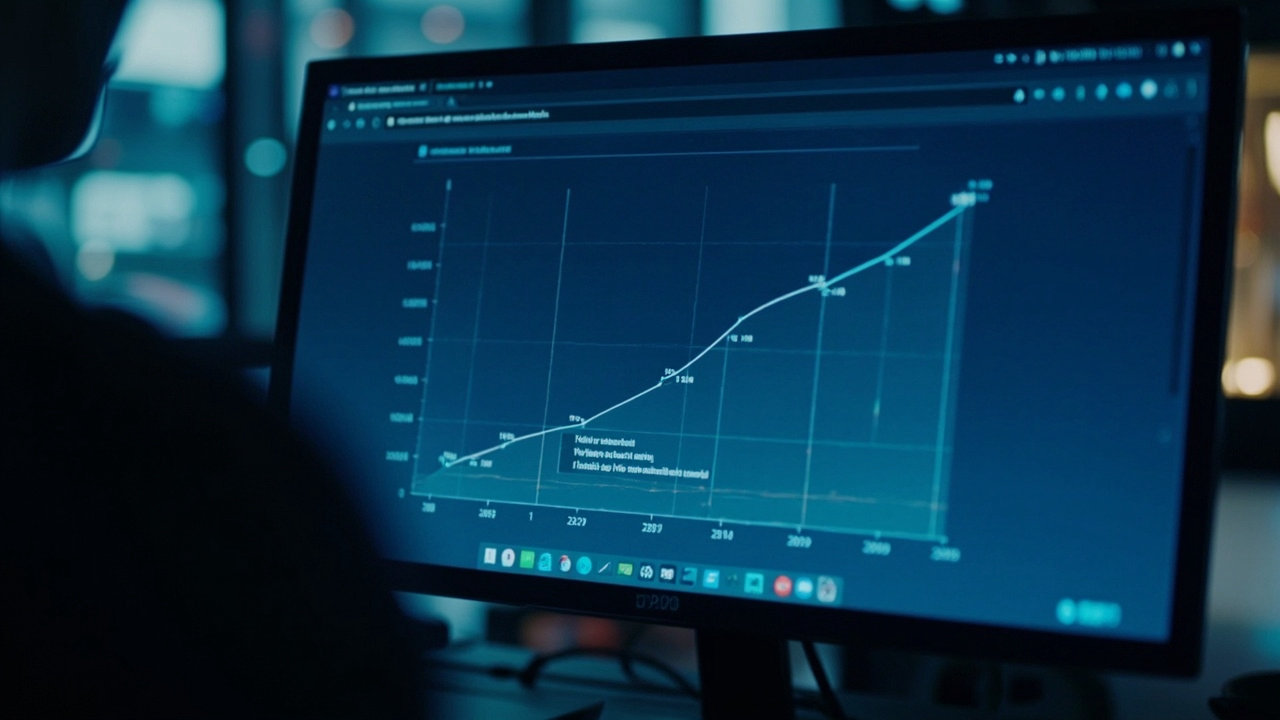
科技媒体 gigazine 当日发文称,开发者 @0x_Osprey 做了一张网页版 CVE Tracker,把已经拿到 CVE 编号的漏洞数量变化画成可视化图表,清晰呈现出 2026 年以来那条近乎垂直上升的曲线。
CVE 是全球通用的漏洞编号体系,安全研究员、软件厂商和企业都靠它来追踪、通报和修复缺陷。CVE Tracker 把这些公开记录整理成趋势图,还贴心地把主流 AI 模型的发布时间叠了上去,让人一眼看清漏洞发现高峰与模型问世之间是否存在呼应。(该站点目前只有深色界面。)
值得注意的是,AI 公司常常在模型正式发布前,就用测试版本提前挖洞、报洞,所以模型上线时刻,未必正好踩在漏洞激增的节点上。
gigazine 的判断是:AI 正充当安全研究的"放大器"——它更快速地扫描代码、复现异常、整理成报告,把人力原本顾不上的软件角落也拉进排查范围。效率被抬高的同时,发现量自然水涨船高。
但报道也泼了盆冷水:漏洞"被发现得更多",并不等同于系统"变得更危险"。更多的上报,既可能揭开真实风险,也可能夹带低质量、重复或难以验证的噪声,反过来加重开源维护者与安全团队的分诊负担。当 AI 把发现漏洞的门槛摊平,如何甄别真伪、避免被海量报告淹没,成了新的考题。
10月28日,《科创板日报》独家报道,百度计划近日正式披露“世界模型”研发进展与突破性成果。该领域是全球AI最火热前沿之一,核心技术是对真实物理环境精准动态建模与未来预测。业内分析认为,若该技术率先落地自动驾驶,将大幅提升无人车在复杂路况下的场景预测与智能决策水平。
近日,Liquid AI正式发布新一代基础模型家族LFM3。首个版本包含六款约2B参数模型,覆盖文本、视觉、音频、全模态与决策等维度,均基于LFM3-1.7B-Base,预训练吞吐达22T Token。该系列采用全新三混合层架构,融合门控短卷积、滑动等机制,主打参数更少、效率更高。
10月28日,腾讯WorkBuddy上线“远程控制”,由腾讯Edge One团队支持。手机App一键连电脑,实时看并接管桌面;画面以小窗悬浮首页或会话页顶部,输入框可用,任务跑偏可纠正。全屏横屏后,手指点哪即点击电脑同位置;右侧有“操作”“键盘”“鼠标”工具,“操作”可平铺窗口、返回桌面、切换画面等。
10月28日消息,网友发现DeepSeek再度更换大模型指纹,引发其即将发布重磅新模型的猜测。DeepSeek Harness官方代码库已出现DeepSeek-V5、V5-open及V5-next等代码。当前V5相关内容主要为占位符,但表明新模型发布机制已准备就绪。
Anthropic递交招股书后不久,网络安全领域曝出受关注事件:参与其漏洞悬赏的AI安全初创公司Cathedral,派自研AI Agent对Anthropic发起安全测试。该Agent正面强攻核心系统未果,转而利用Anthropic日常第三方办公软件漏洞,不到12小时便渗透进内部系统,并成功获取了包括……(原文至此截断)。

关注 “悠AI” 更多干货技巧行业动态
相关文章